AMLR-Readiness: Ein Zwischenstand
Ab dem 10. Juli 2027 gilt die AMLR für Kredit- und Finanzinstitute unmittelbar. Von der Ermittlung wirtschaftlicher Eigentümer bis zur Bereinigung von Bestandsdaten: Wie sich die Umsetzung in den verbleibenden Monaten bewältigen lässt – gerade in internationalen Gruppen.
Ab dem 10. Juli 2027 gilt die EU-Geldwäscheverordnung für Kredit- und Finanzinstitute unmittelbar. Die Umsetzung reicht von der Ermittlung wirtschaftlicher Eigentümer über neue Entscheidungswege bis zur Bereinigung von Bestandsdaten. Wie lässt sich das in den verbleibenden Monaten bewältigen – gerade in internationalen Gruppen?
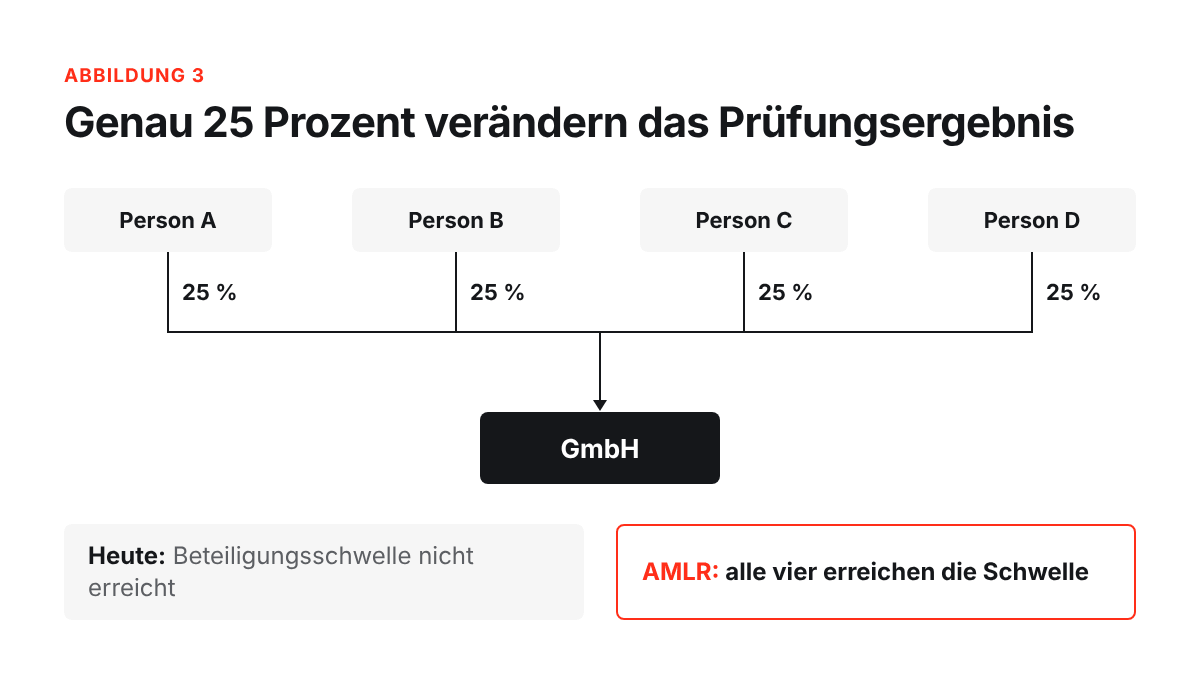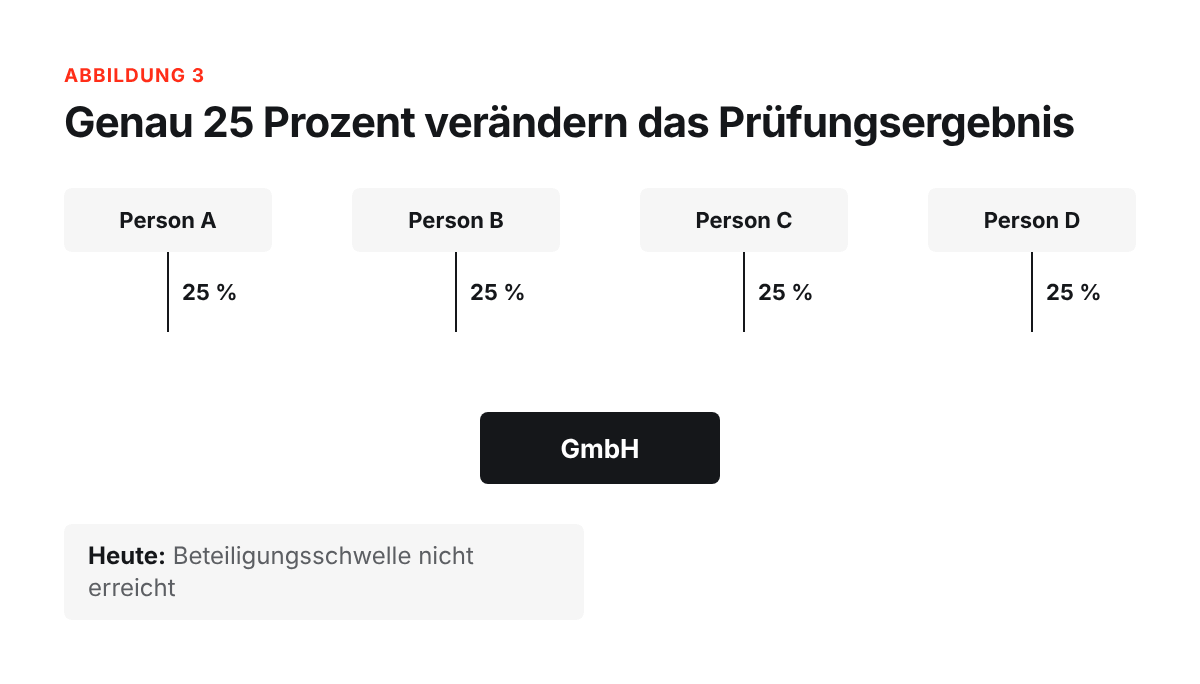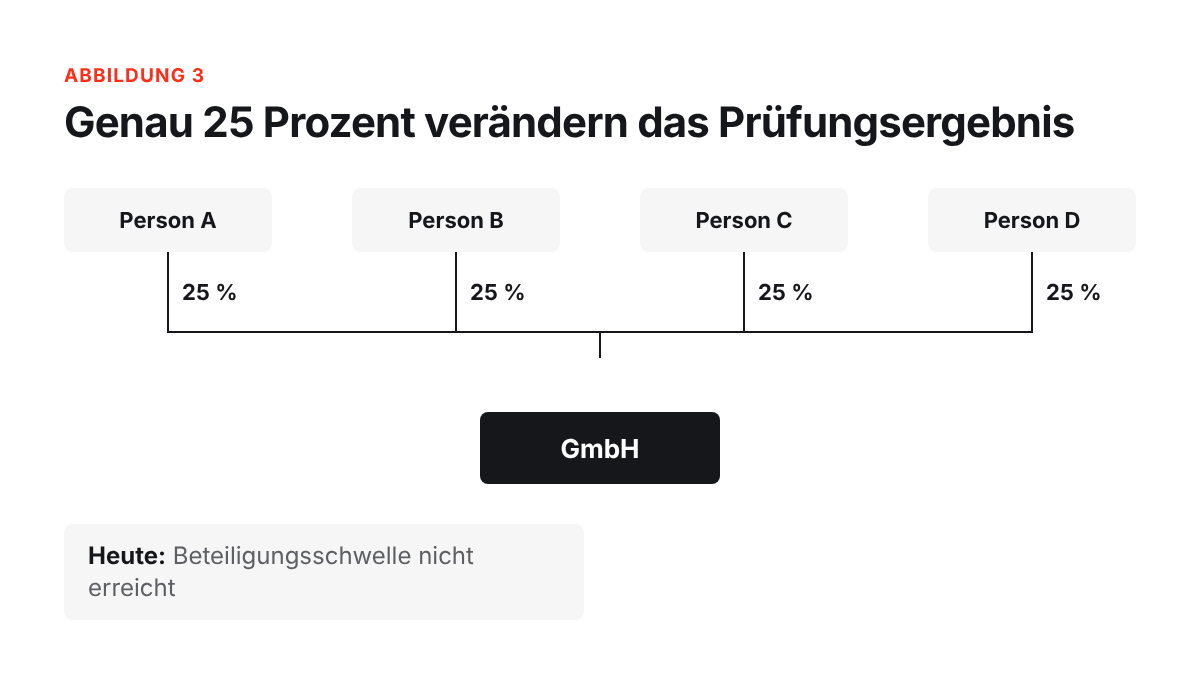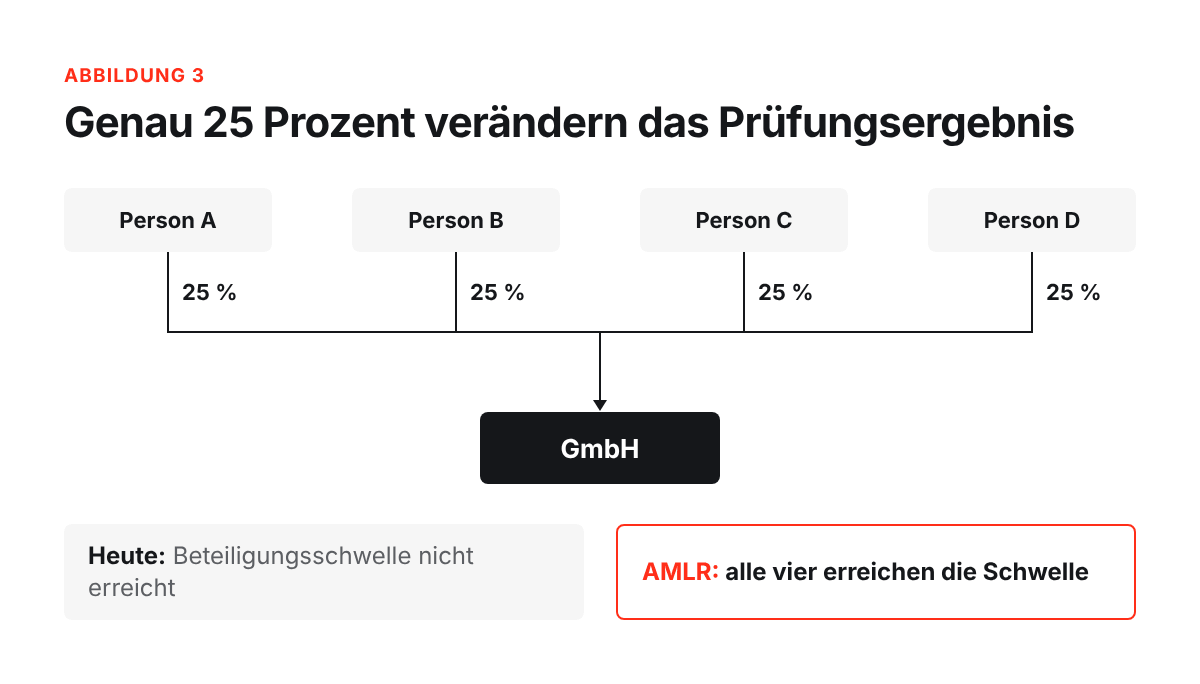
Vier Gesellschafter halten jeweils 25 Prozent an einer GmbH. Nach der bisherigen Beteiligungsschwelle ist keiner von ihnen allein aufgrund dieser Beteiligung wirtschaftlich Berechtigter. Unter der AMLR erreichen künftig alle vier die Schwelle für wirtschaftliches Eigentum. Für die Bank ändert sich damit mehr als eine Zahl im Prüfschema: Formulare, Systemregeln und Kundenakten müssen dasselbe Ergebnis liefern.
An diesem Beispiel zeigt sich, worauf es bei der Umsetzung ankommt. Die rechtliche Einordnung muss bis in die tägliche Bearbeitung nachvollziehbar sein. Eine überarbeitete Richtlinie ist ein Zwischenschritt. Ob die neue Regel funktioniert, entscheidet sich im Kundenprozess.
Welche Vorgaben schon feststehen
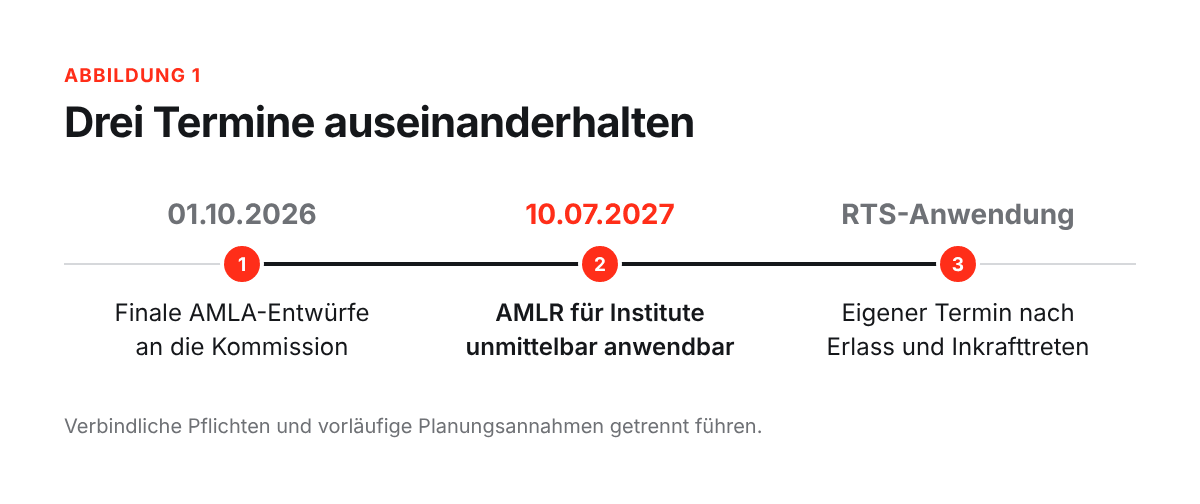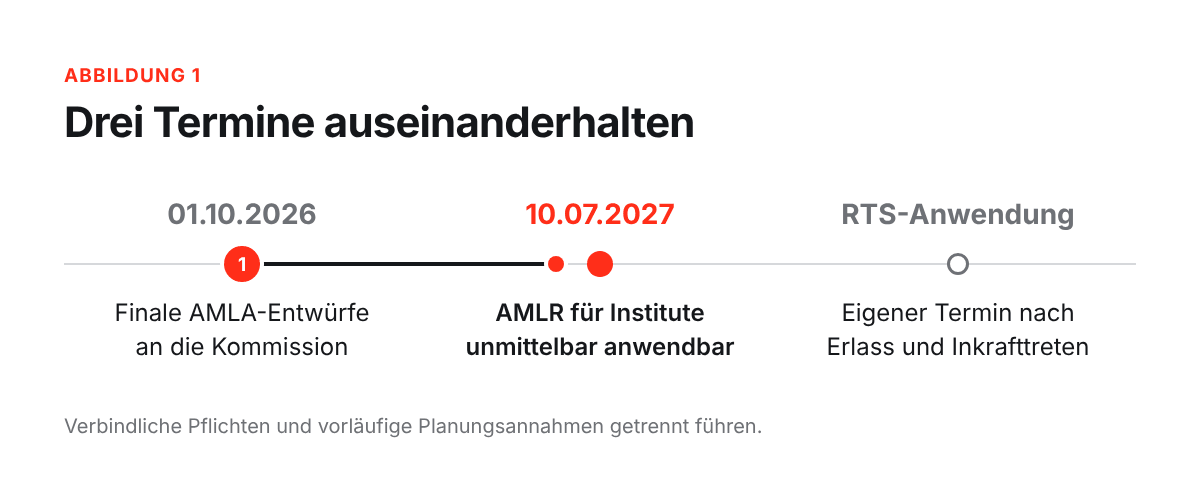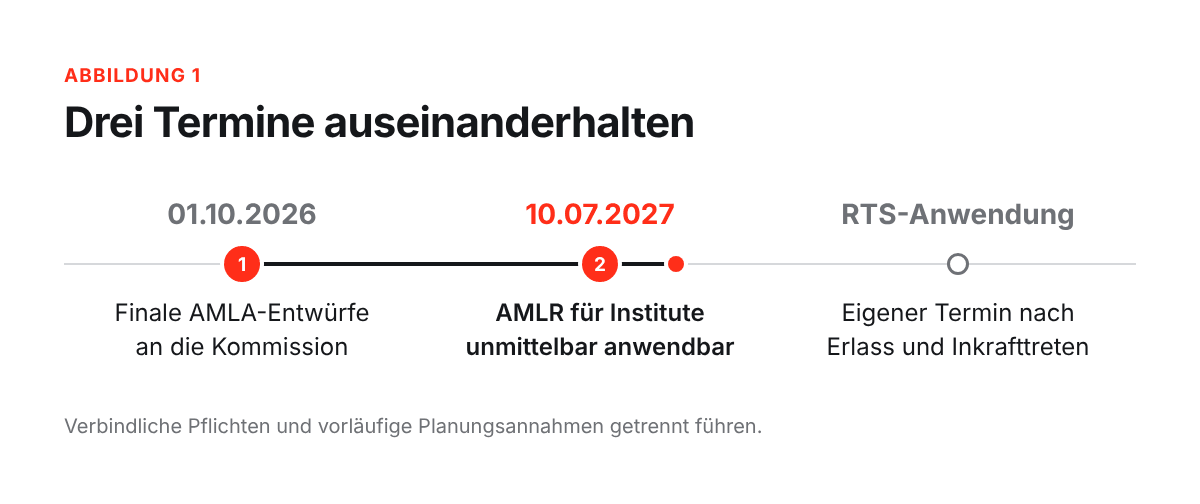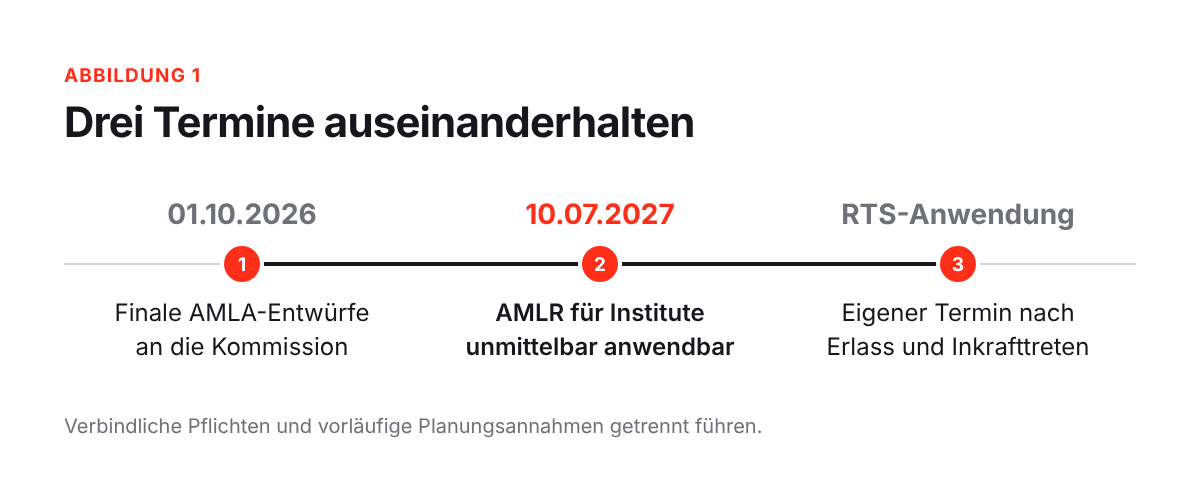
Die AMLR – Verordnung (EU) 2024/1624 – ist die verbindliche Grundlage der Planung. Ihr Anwendungsbeginn für Institute hängt nicht davon ab, ob eine Bank später der direkten Aufsicht der AMLA unterliegt. Ebenso sind die Anwendungstermine ergänzender technischer Standards gesondert zu betrachten.
Mit Entwürfen planen und Änderungen beherrschbar halten
Am 1. Oktober 2026 hat die AMLA finale Entwürfe technischer Regulierungsstandards zur Kundensorgfalt, zu Geschäftsbeziehungen und gelegentlichen Transaktionen sowie zu Gruppenanforderungen an die Europäische Kommission übermittelt. Diese Entwürfe sind noch keine verbindlichen Rechtsakte. Vorgeschlagen ist eine Anwendung sechs Monate nach ihrem Inkrafttreten.
Für Institute wäre es dennoch riskant, die weitere Umsetzung bis zum Abschluss aller Verfahren zurückzustellen. Datenmodelle, Schnittstellen und Dienstleisterprozesse lassen sich nicht kurzfristig ändern. Die Entwürfe sollten deshalb bereits ausgewertet und für Fachkonzepte genutzt werden. Dabei muss erkennbar bleiben, welche Vorgabe feststeht und welche Lösung auf einer vorläufigen Annahme beruht.
Praktisch empfiehlt sich ein Anforderungsregister mit Fundstelle, ausgewerteter Fassung, Verfahrensstand und Anwendungstermin. Bei offenen Rechtsfragen gehören die vorläufige Position, die zuständige Person und der Anlass für eine erneute Prüfung dazu. Ändert sich ein Entwurf, muss nachvollziehbar sein, welche Fachkonzepte, Systemregeln und Tests davon betroffen sind. Eine archivierte Fassung ist dafür verlässlicher als ein Link auf eine laufend aktualisierte Internetseite.
Eine GAP-Analyse muss Lücken nachweisen
Der Abgleich sollte Regelwerk und tatsächliche Bearbeitung erfassen. Eine Arbeitsanweisung kann eine Pflicht vollständig beschreiben, obwohl dem System ein erforderliches Datenfeld fehlt. Umgekehrt kann eine technische Prüfung bestehen, ohne dass Zuständigkeit und Bearbeitung von Ausnahmen geregelt sind. Beide Fälle erfordern Maßnahmen.
„Nicht anwendbar“, „noch nicht geprüft“ und „Auslegungsfrage offen“ sollten gesondert ausgewiesen werden. Eine ungeklärte Frage ist kein Nachweis der Erfüllung. Ebenso müssen Mängel nach geltendem GwG von künftigem AMLR-Anpassungsbedarf getrennt bleiben. Bereits fällige Abhilfemaßnahmen werden durch das Projekt nicht verschoben.
Wirtschaftliches Eigentum als Test für die Umsetzung
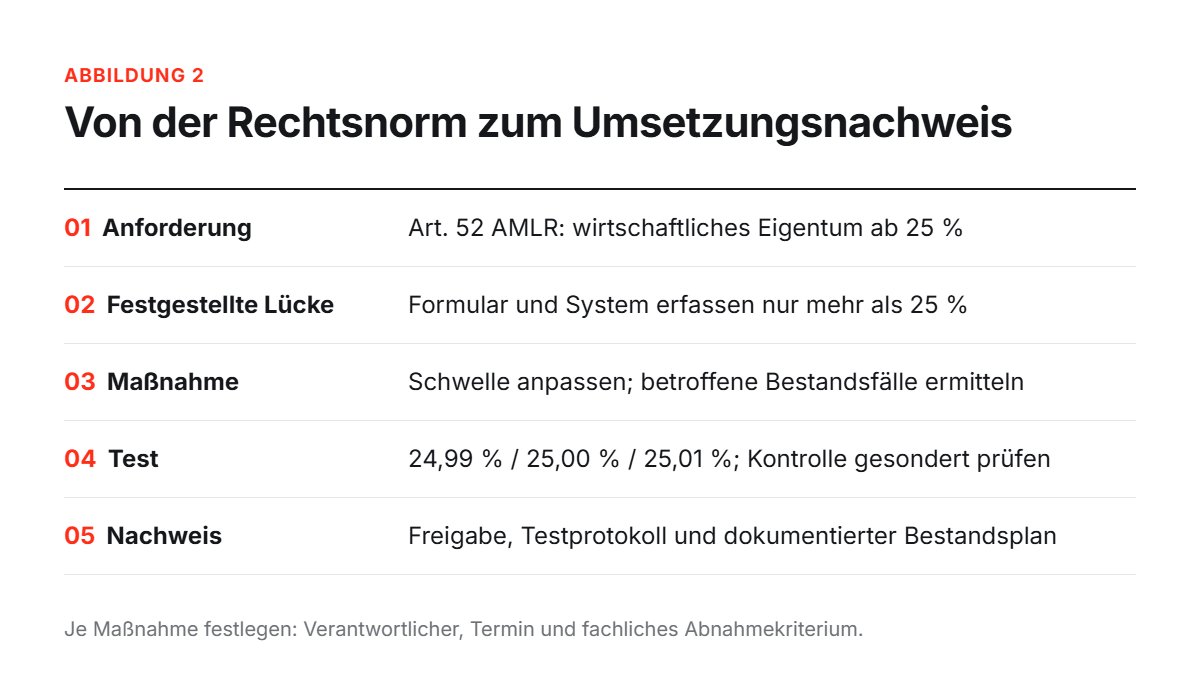
Art. 52 Abs. 1 AMLR erfasst bereits das direkte oder indirekte Eigentum von 25 Prozent oder mehr der Anteile, Stimmrechte oder sonstigen Eigentumsbeteiligungen. Die heutige Schwelle des § 3 Abs. 2 GwG liegt bei mehr als 25 Prozent. Bei gleichmäßiger Verteilung auf vier natürliche Personen entsteht deshalb künftig ein anderes Ergebnis.
Zunächst muss die neue Schwelle im Erhebungsbogen und in den Arbeitsanweisungen ankommen. Anschließend ist zu prüfen, ob das KYC-System genau 25 Prozent tatsächlich erkennt. Ein Test nur mit einer Beteiligung von 30 Prozent würde den entscheidenden Fehler nicht aufdecken. Aussagekräftiger sind die Grenzfälle 24,99, 25 und 25,01 Prozent.
Die Beteiligungsschwelle ersetzt dabei nicht die Prüfung von Kontrolle auf andere Weise. Wer etwa aufgrund besonderer Rechte die maßgeblichen Entscheidungen bestimmt, kann unabhängig von seiner Beteiligung zu erfassen sein. Die technische Umsetzung darf diesen Prüfweg nicht mit der Änderung des Schwellenwerts abschalten.
Hinzu kommt der Kundenbestand. Die Bank muss feststellen können, welche Beteiligungsstrukturen betroffen sind, welche Angaben bereits vorliegen und wo Nachweise fehlen. Wurden bislang nur die als wirtschaftlich berechtigt erfassten Personen gespeichert, lässt sich der Anpassungsbedarf möglicherweise nicht durch eine einfache Datenabfrage ermitteln. Das ist ein eigener Bearbeitungsaufwand, der im Projektplan berücksichtigt werden muss.
Fachliche Abnahme und Bestandsbearbeitung sollten deshalb zusammen geplant werden. Für die neue Systemregel braucht es ein dokumentiertes Testergebnis. Für betroffene Kundenfälle braucht es einen rechtlich begründeten Zeitplan und einen nachvollziehbaren Bearbeitungsstand. Ein erfolgreicher Systemtest belegt noch nicht, dass auch die Kundenakten angepasst sind.
Gruppenstandards müssen zur deutschen Einheit passen
Ein konzernweites Projekt kann gemeinsame Regelwerke, Datenmodelle und Systeme bereitstellen. Die deutsche Einheit muss aber prüfen, ob diese ihre Kunden, Produkte und tatsächlichen Abläufe abdecken. Art. 16 AMLR verlangt, dass gruppenweite Strategien, Verfahren und Kontrollen die Besonderheiten und Risiken der einzelnen Niederlassungen berücksichtigen.
Die lokale Prüfung sollte früh erfolgen. Wird erst kurz vor dem Anwendungsbeginn festgestellt, dass ein zentrales System ein benötigtes Datenfeld nicht vorsieht, bleibt kaum Zeit für eine tragfähige Lösung. Lieferungen der Konzernzentrale benötigen deshalb benannte Verantwortliche, feste Termine und klare Abnahmekriterien. Ein Release muss so früh bereitstehen, dass die deutsche Einheit es selbst testen und Fehler zurückmelden kann.
Auch gesetzliche Billigungen gehören in den Zeitplan. Nach Art. 9 bis 11 AMLR sind Aufgaben insbesondere dem Leitungsorgan, dem Compliance-Manager und dem Geldwäschebeauftragten zugewiesen. So erstellt der Geldwäschebeauftragte die unternehmensweite Risikobewertung; das Leitungsorgan in seiner Leitungsfunktion billigt sie. Der Lenkungskreis kann dies vorbereiten, ersetzt aber die vorgeschriebene Billigung nicht.
Bei Konzernservices entscheidet die tatsächliche Aufgabe
Eine rechtlich selbstständige Servicegesellschaft ist nicht allein wegen ihrer Gruppenzugehörigkeit von den Auslagerungsregeln ausgenommen. Art. 18 AMLR setzt Grenzen, die im Vertrag und in der technischen Aufgabenverteilung berücksichtigt werden müssen.
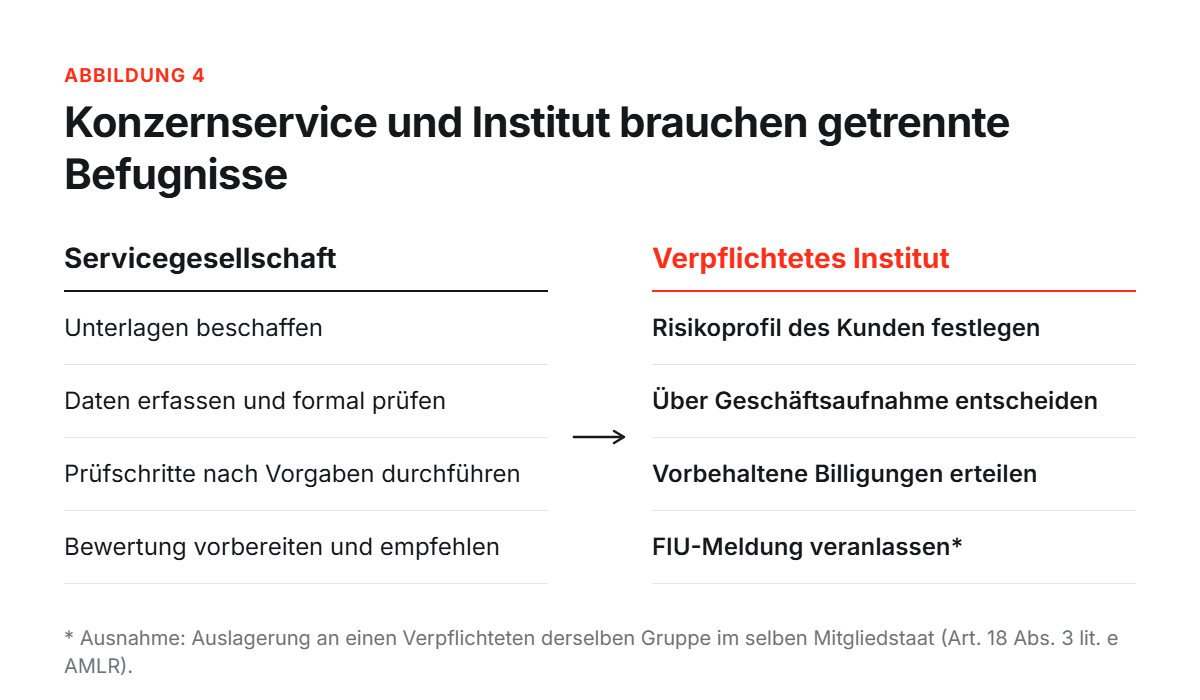
Besonders aufschlussreich ist der Abnahmetest: Kann der Dienstleister eine vorbehaltene Entscheidung selbst treffen oder einen Freigabeschritt umgehen? Ein Vertrag, der die Entscheidung der Bank vorbehält, hilft nicht, wenn die Berechtigungen dem Dienstleister faktisch eine eigenständige Geschäftsaufnahme erlauben.
Auslagerung und Rückgriff auf andere Verpflichtete trennen
Von der Auslagerung ist die Inanspruchnahme anderer Verpflichteter nach Art. 48 und 49 AMLR zu unterscheiden. Bei der Auslagerung erledigt ein Dienstleister Aufgaben im Namen des Instituts. Beim Rückgriff nutzt das Institut eigenständig durchgeführte Sorgfaltsmaßnahmen eines anderen Verpflichteten.
Ein Beispiel: Bank A hat einen Firmenkunden für ihre eigene Geschäftsbeziehung identifiziert und dessen wirtschaftliche Eigentümer überprüft. Bank B nutzt diese Ergebnisse unter den Voraussetzungen der Art. 48 und 49 AMLR. Beauftragt Bank B dagegen eine Gesellschaft damit, ihre Kunden nach ihren Vorgaben zu prüfen, ist die Vereinbarung nach den Auslagerungsregeln zu beurteilen. Auch eine andere Bank kann in dieser Rolle Dienstleister sein.
Der Rückgriff ist auf die Maßnahmen nach Art. 20 Abs. 1 Buchst. a bis c AMLR beschränkt. Die laufende Überwachung fällt nicht darunter. In beiden Modellen verbleibt die Verantwortung beim Institut. Sie ist deshalb kein geeignetes Abgrenzungsmerkmal.
Aktualisierungsfristen brauchen verlässliche Daten
Art. 26 AMLR verlangt eine risikobasierte Aktualisierung der Kundeninformationen. Bei Kunden mit erhöhtem Risiko, für die verstärkte Sorgfaltspflichten gelten, darf der Abstand ein Jahr nicht überschreiten; für alle anderen Kunden beträgt die Höchstfrist fünf Jahre. Bestimmte Anlässe lösen eine frühere Aktualisierung aus.
Dafür müssen Risikoklasse, Datum der letzten vollständigen Aktualisierung und relevante Änderungsereignisse zusammengeführt werden. Ein häufiger Schwachpunkt ist die Verteilung auf mehrere Anwendungen: Das KYC-System enthält die Eigentümerdaten, eine andere Anwendung das letzte Prüfdatum und eine dritte die Risikoklasse. Fehlt eine verlässliche Verknüpfung, entstehen weder zutreffende Fälligkeiten noch ein vollständig priorisierter Arbeitsvorrat.
Die Bestandsaufnahme sollte deshalb auch die Datenqualität erfassen. Wo Prüfzeitpunkte fehlen, ist zu klären, ob sich diese aus Unterlagen rekonstruieren lassen oder eine erneute Prüfung erforderlich ist. Ein frei gewähltes Ersatzdatum würde lediglich den Eindruck eines geordneten Prozesses erzeugen.
Drittlandsrecht kann zusätzliche Maßnahmen erfordern
Bei internationalen Gruppen kommen rechtliche Hindernisse für den Informationsaustausch hinzu. Beschränkt lokales Datenschutz- oder Bankgeheimnisrecht die Übermittlung von Kunden- oder Verdachtsinformationen, muss die Gruppe konkret bestimmen, welche Vorschrift welche Information und welchen Empfänger betrifft. Ein pauschaler Verweis auf Datenschutz genügt für diese Prüfung nicht.
Lässt das Drittlandsrecht die Einhaltung der AMLR nicht zu, verlangt Art. 17 Abs. 2 zusätzliche Maßnahmen und eine Unterrichtung der Herkunftsaufsicht über diese Maßnahmen. Zu prüfen ist, welche Kontrollen vor Ort möglich sind und ob verbleibende Risiken durch zulässige Maßnahmen beherrscht werden können. Reichen diese nicht aus, können Einschränkungen bis zur Einstellung der Geschäfte erforderlich werden.
Vom Anwendungstermin rückwärts planen
Die Reihenfolge der Umsetzung sollte sich nach rechtlicher Dringlichkeit, Risiko und Vorlaufzeit richten. Änderungen an Datenmodellen und zentralen Systemen müssen früh beauftragt werden. Redaktionelle Anpassungen lassen sich häufig später abschließen. Priorisierung entscheidet aber nicht darüber, ob eine anwendbare Pflicht erfüllt werden muss.
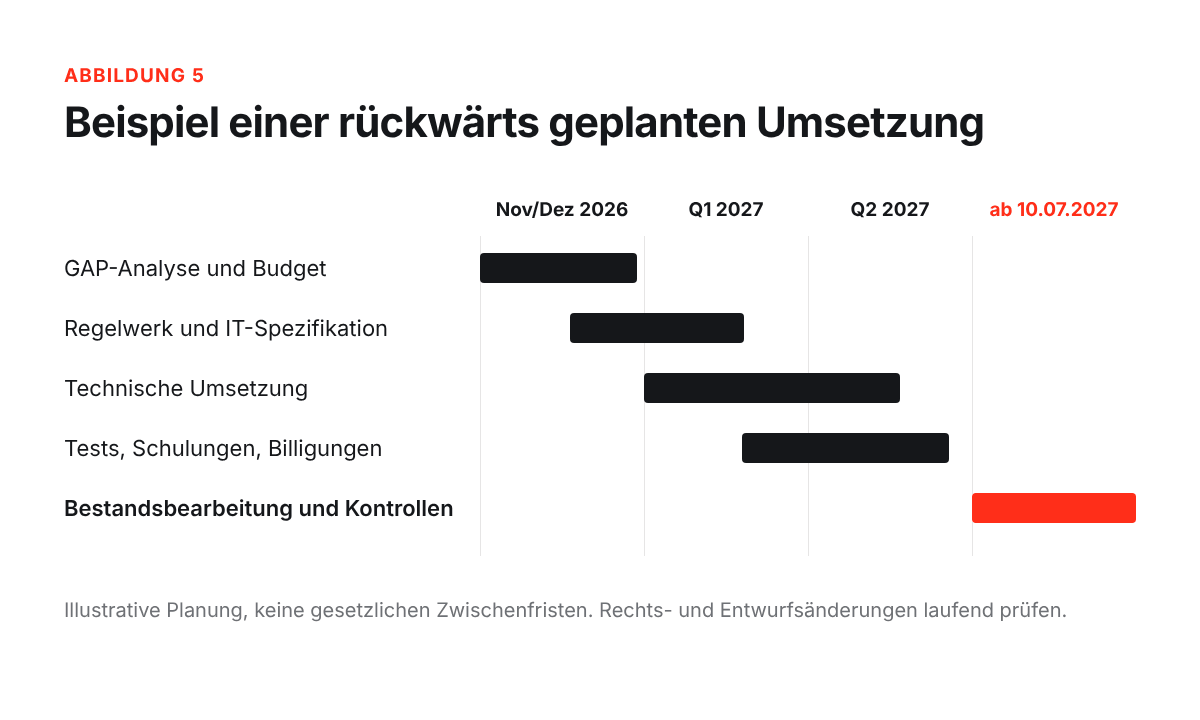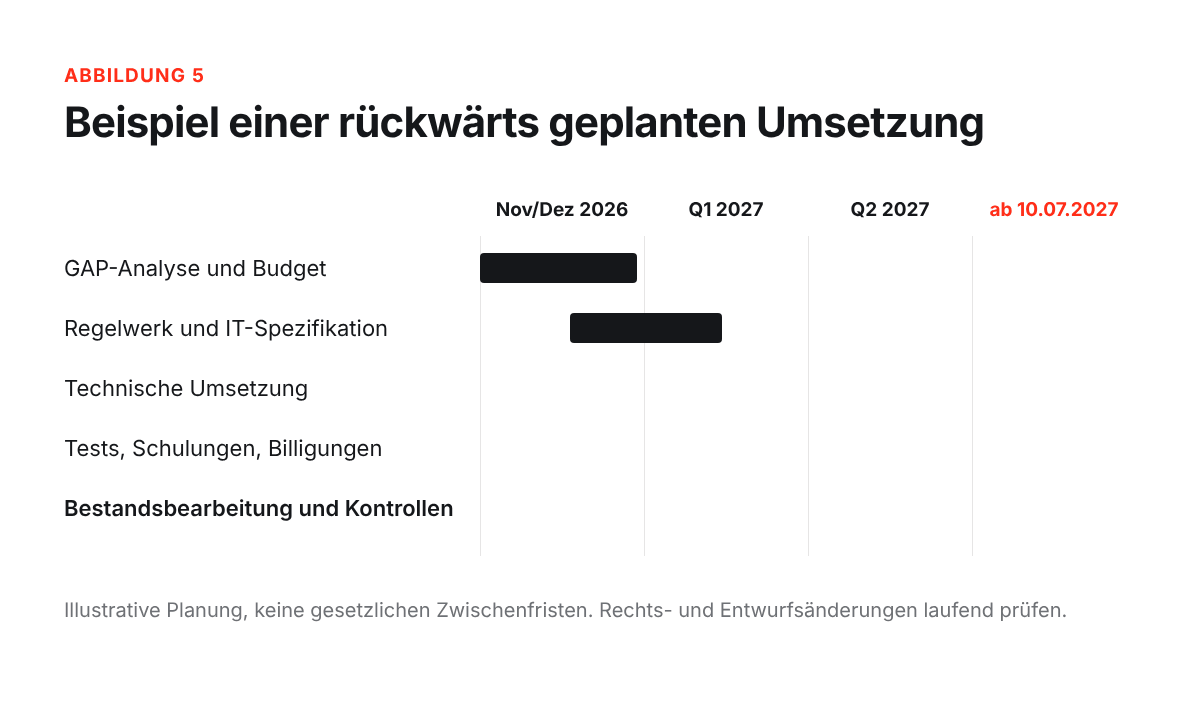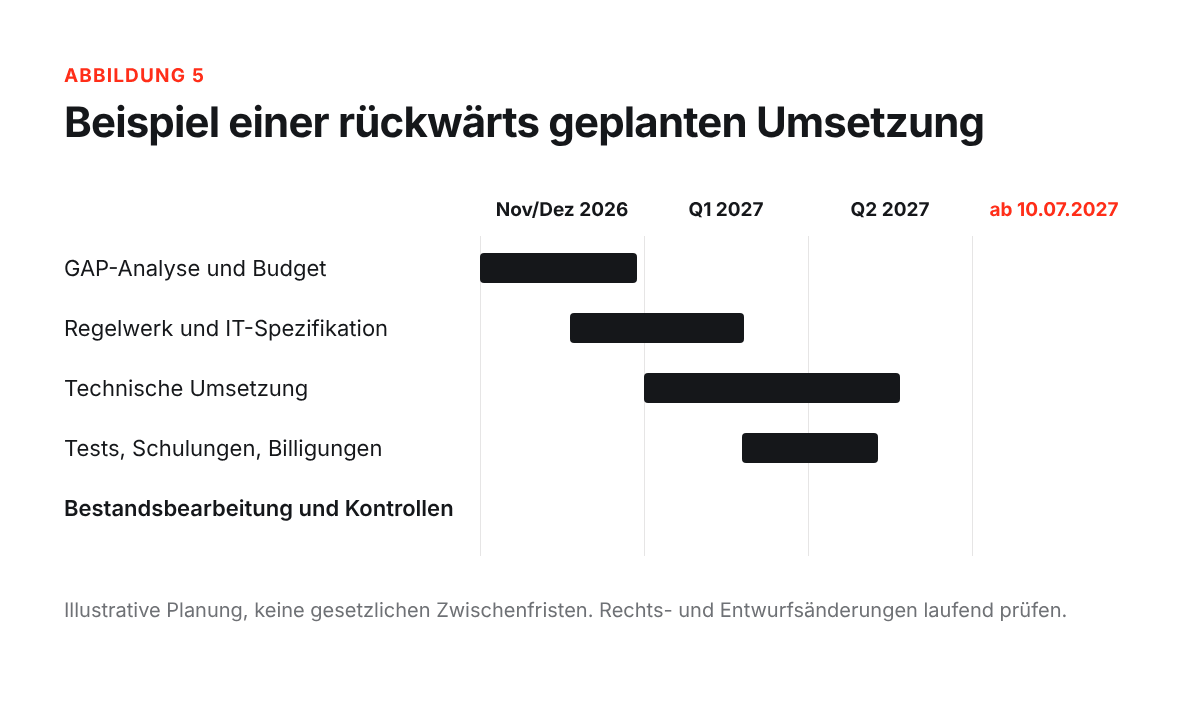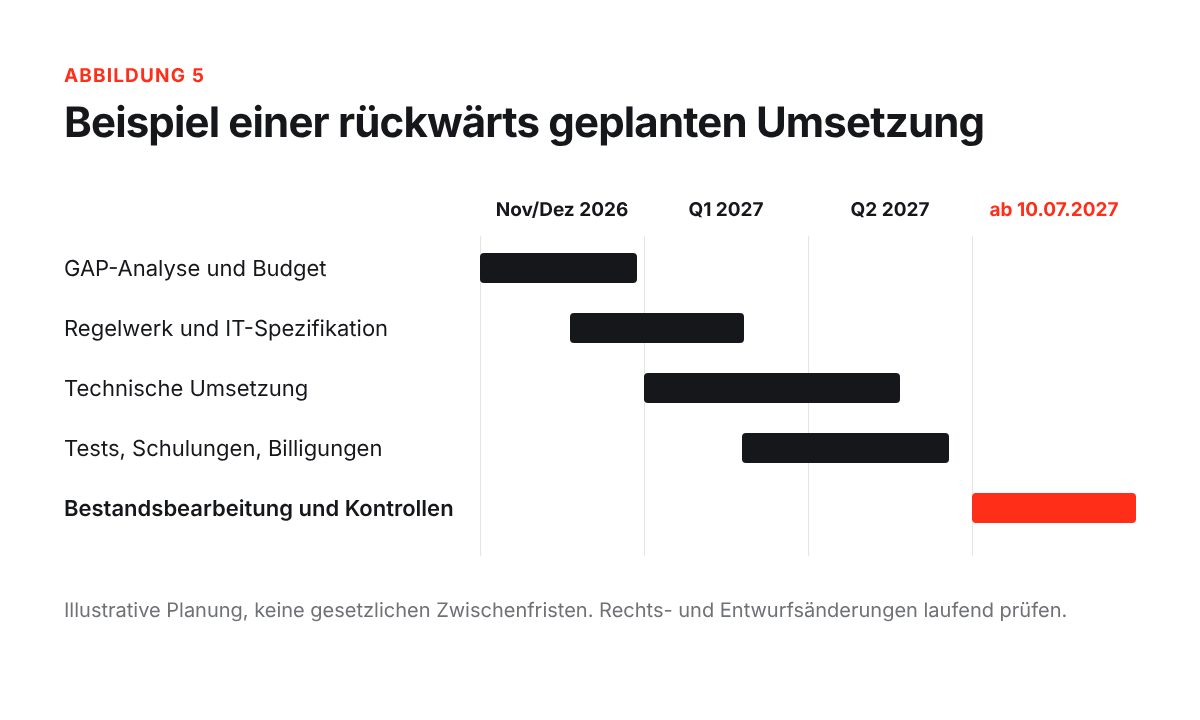
Bis Ende 2026 sollten Institute die wesentlichen Lücken erfasst, den Personal- und IT-Bedarf für 2027 festgelegt und Liefertermine mit der Konzernzentrale vereinbart haben. Im ersten Quartal 2027 sollten insbesondere die fachlichen Vorgaben für Datenfelder, Berechnungen, Freigaben und Aktualisierungsauslöser so weit vorliegen, dass die Umsetzung nicht an offenen Grundsatzfragen scheitert.
Das zweite Quartal wird für Integrationstests, Fehlerbehebung, fachliche Abnahme und Schulungen benötigt. Schulungen sollten sich auf die tatsächlich eingesetzten Abläufe beziehen. Werden Beschäftigte anhand einer Entwurfsfassung unterrichtet, die mit dem späteren System nicht übereinstimmt, muss die Unterweisung nachgeholt oder ergänzt werden.
Woran sich der Projektfortschritt messen lassen sollte
Für die Geschäftsleitung ist entscheidend, welche Anforderungen bereits umgesetzt und geprüft sind, welche Entscheidungen ausstehen und wo Termine gefährdet sind. Die Angabe „zu 80 Prozent abgeschlossen“ sagt wenig aus, wenn offenbleibt, ob zu den übrigen 20 Prozent ein Textbaustein oder die noch fehlende Kundenprüfungslogik gehört.
Sinnvoller ist ein Bericht über konkrete offene Punkte: Welche Pflicht ist betroffen? Welche Folgen hat die Lücke? Wer schließt sie bis wann? Welche Lieferung der Gruppe oder eines Dienstleisters fehlt? Und welcher Nachweis wird die Umsetzung belegen?
Nach dem Anwendungsbeginn bleibt zu prüfen, ob die neuen Abläufe im Betrieb funktionieren. Regelwerke, Freigaben und erfolgreiche Testfälle sind dafür die Grundlage. Erst die laufenden Kontrollen zeigen, ob beispielsweise Aktualisierungsaufträge vollständig entstehen, Ausnahmen richtig bearbeitet werden und vorbehaltene Entscheidungen tatsächlich beim Institut bleiben.